Bảo vệ điều gì?
Bắt đầu từ điều có giá trị, thay vì bắt đầu từ một công cụ tấn công.
Chưa qua chuyên gia thẩm định hoặc thử với người học; ví dụ và dữ liệu là tình huống tự tạo.
Đang kiểm tra bộ nhớ…
Mục tiêu & đầu vào
- Nêu được tài sản, chủ thể và thao tác trong một hệ thống nhỏ.
- Giải thích ba loại hậu quả C–I–A bằng một tình huống cụ thể.
- Nhận ra một giả định cần kiểm chứng khi mô tả hệ thống.
Không yêu cầu kiến thức chuyên môn trước bài này.
Một câu hỏi trước mọi công cụ
Câu lạc bộ kỹ thuật có một ứng dụng chia sẻ tài liệu. Nội quy được công khai; bản nháp kế hoạch chỉ dành cho nhóm phụ trách; mỗi thành viên có ghi chú riêng. Câu hỏi đầu tiên là: điều gì cần được bảo vệ, khỏi hành vi nào và để phục vụ ai?
Tài sản (asset) là thứ có giá trị trong bối cảnh đang xét. Ở đây, ngoài nội dung tài liệu còn có tài khoản, khả năng nộp bài đúng hạn và độ tin cậy của quyết định phân quyền. Một sơ đồ chỉ có tên máy chủ chưa cho biết những giá trị này.
Phạm vi của mô hình
Trong tuyến học này, hệ thống câu lạc bộ là ví dụ tự xây dựng. Nó không mô tả hạ tầng PTIT hoặc một dịch vụ thật. Ta dùng mô hình nhỏ để tập lập luận; các giả định phải được nêu rõ.
Phạm vi được phép
Bài tập ở đây chỉ dùng dữ liệu tự tạo. Có một tài khoản hoặc đọc được một trang không tự là lời cho phép kiểm thử mọi chức năng. Khi thực hành sau này, cần biết hệ thống, người cho phép, thao tác và giới hạn được đồng ý; nếu chưa rõ thì không tự mở rộng phạm vi.
Ba mục tiêu, ba loại hậu quả
| Mục tiêu | Câu hỏi cần trả lời | Ví dụ trong câu lạc bộ |
|---|---|---|
| Bí mật · Confidentiality | Thông tin có bị lộ ngoài phạm vi được phép không? | Người ngoài đọc được bản nháp nội bộ. |
| Toàn vẹn · Integrity | Thông tin có bị sửa hoặc phá hủy không phù hợp không? | Một người không có quyền thay đổi nội dung kế hoạch. |
| Sẵn sàng · Availability | Người được phép có dùng được thông tin/dịch vụ khi cần không? | Nhóm không thể mở tài liệu trước buổi họp. |
C–I–A là ba góc nhìn, không phải ba ngăn kín. Một hành vi xóa tài liệu trái phép có thể đồng thời ảnh hưởng toàn vẹn và sẵn sàng. Chưa biết tài liệu dùng để làm gì thì chưa thể kết luận tác động nào quan trọng nhất.
Ví dụ đã giải: nội quy vốn được phép công khai. Một khách đọc nội quy không tự động là sự cố bí mật. Nhưng nếu khách sửa được nội quy và ứng dụng hiển thị bản sửa như bản chính thức, vấn đề cần xem là quyền sửa và tính toàn vẹn. Mục tiêu bảo vệ phải dựa trên chính sách dự định, không chỉ dựa trên việc có đăng nhập hay chưa.
Nhìn theo luồng và ranh giới
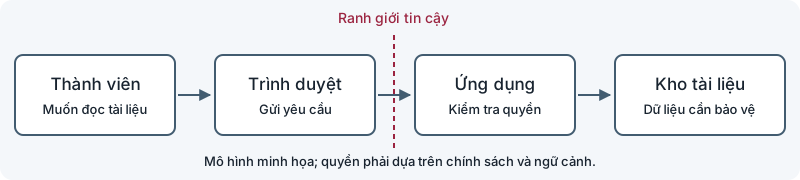
- Thành viên: Muốn đọc một tài liệu.
- Trình duyệt: Gửi yêu cầu tới ứng dụng.
- Ứng dụng: Xác định thao tác có được phép không.
- Kho tài liệu: Chứa dữ liệu cần được bảo vệ.
Một trust boundary đánh dấu nơi giả định về quyền kiểm soát hoặc độ tin cậy thay đổi. Trong mô hình trên, người dùng có thể điều khiển trình duyệt của mình; ứng dụng không nên xem dữ liệu do trình duyệt gửi như bằng chứng đủ về quyền truy cập. Cách thực thi cụ thể thuộc bài sau.
- Chủ thể (actor): ai hoặc thành phần nào thực hiện thao tác?
- Tài nguyên (resource): thao tác nhắm vào tài liệu nào?
- Thao tác (action): đọc, sửa, xóa hay chia sẻ?
- Ngữ cảnh (context): thuộc nhóm nào, vào thời điểm nào, chính sách nào đang áp dụng?
Tài liệu gốc để đối chiếu khái niệm: OWASP — Threat Modeling. Các nguồn còn lại được nêu trong metadata để reader hiển thị cùng phạm vi kiểm chứng.
Thực hành
Bài tập 1
Tự mô tả hệ thống câu lạc bộ bằng 3 tài sản, 2 chủ thể, 1 thao tác và 1 ranh giới. Viết thêm một điều bạn đang giả định, chưa được dữ liệu xác nhận.
Mở gợi ý
Đừng chỉ liệt kê tên thiết bị. Hãy nêu điều có giá trị và ai được làm gì.
Đáp án tham khảo & tiêu chí
Một đáp án có thể gồm bản nháp, tài khoản và khả năng truy cập trước cuộc họp; thành viên và khách; thao tác đọc bản nháp; ranh giới từ trình duyệt tới ứng dụng. Giả định có thể là: danh sách nhóm do ứng dụng quản lý, chứ không do người dùng tự khai. Có nhiều cách mô tả hợp lý nếu nhất quán và nêu rõ phạm vi.
- Tài sản gắn với giá trị hoặc hậu quả.
- Chủ thể và thao tác được phân biệt.
- Ranh giới mô tả sự thay đổi về quyền kiểm soát.
- Có ít nhất một giả định được gọi đúng là giả định.
Tự đối chiếu lập luận; có thể có nhiều cách trả lời phù hợp.
Tự kiểm tra
Chọn rồi nộp để xem phản hồi. Quiz không tự đánh dấu hoàn thành bài.
Suy ngẫm
Nếu chỉ được hỏi thêm một câu về hệ thống này trước khi phân tích, bạn sẽ hỏi gì? Giải thích câu trả lời có thể thay đổi mục tiêu bảo vệ ra sao.
Dùng ghi chú để viết cách giải thích của riêng bạn.
Nguồn & kiểm chứng
Work + Codex — AI-assisted source/logic review; distractor revision after independent review. Mức: source-checked. Chưa qua chuyên gia thẩm định hoặc thử với người học; ví dụ và dữ liệu là tình huống tự tạo.
- OWASP — Threat Modeling ↗
Đối chiếu 2026-10-28 · Conceptual threat-model elements; not a complete methodology or proof of model correctness.
- NIST Glossary — Confidentiality ↗
Đối chiếu 2026-10-28 · Definitions with source context; paraphrased in the introductory lesson.
- NIST Glossary — Integrity ↗
Đối chiếu 2026-10-28 · Definitions with source context; do not reduce integrity to only a checksum.
- NIST Glossary — Availability ↗
Đối chiếu 2026-10-28 · Timely/reliable use; no platform uptime promise inferred.
Bạn tự đánh dấu khi sẵn sàng. Đây là tiến độ đọc, không phải chứng nhận năng lực.